

Süpermarket buzdolabı hacklenebiliyorsa evimizdeki hangi cihazlar risk altında
Avrupa'da süpermarket buzdolaplarını hedef alan saldırılar, internete bağlı cihazların ve kritik hizmetlerin güvenliğini gündeme taşıdı. Uzmanlar zayıf parolalar, eski yazılımlar ve açık internet bağlantılarının başlıca riskler olduğunu belirtiyor.

Hayatın giderek dijitalleşmesi, internete bağlı cihazların güvenliğini yeniden gündeme taşıdı. Avrupa genelindeki süpermarket buzdolaplarına yönelik saldırılar, akıllı sistemlerin ne kadar savunmasız olabileceğini gösterdi.
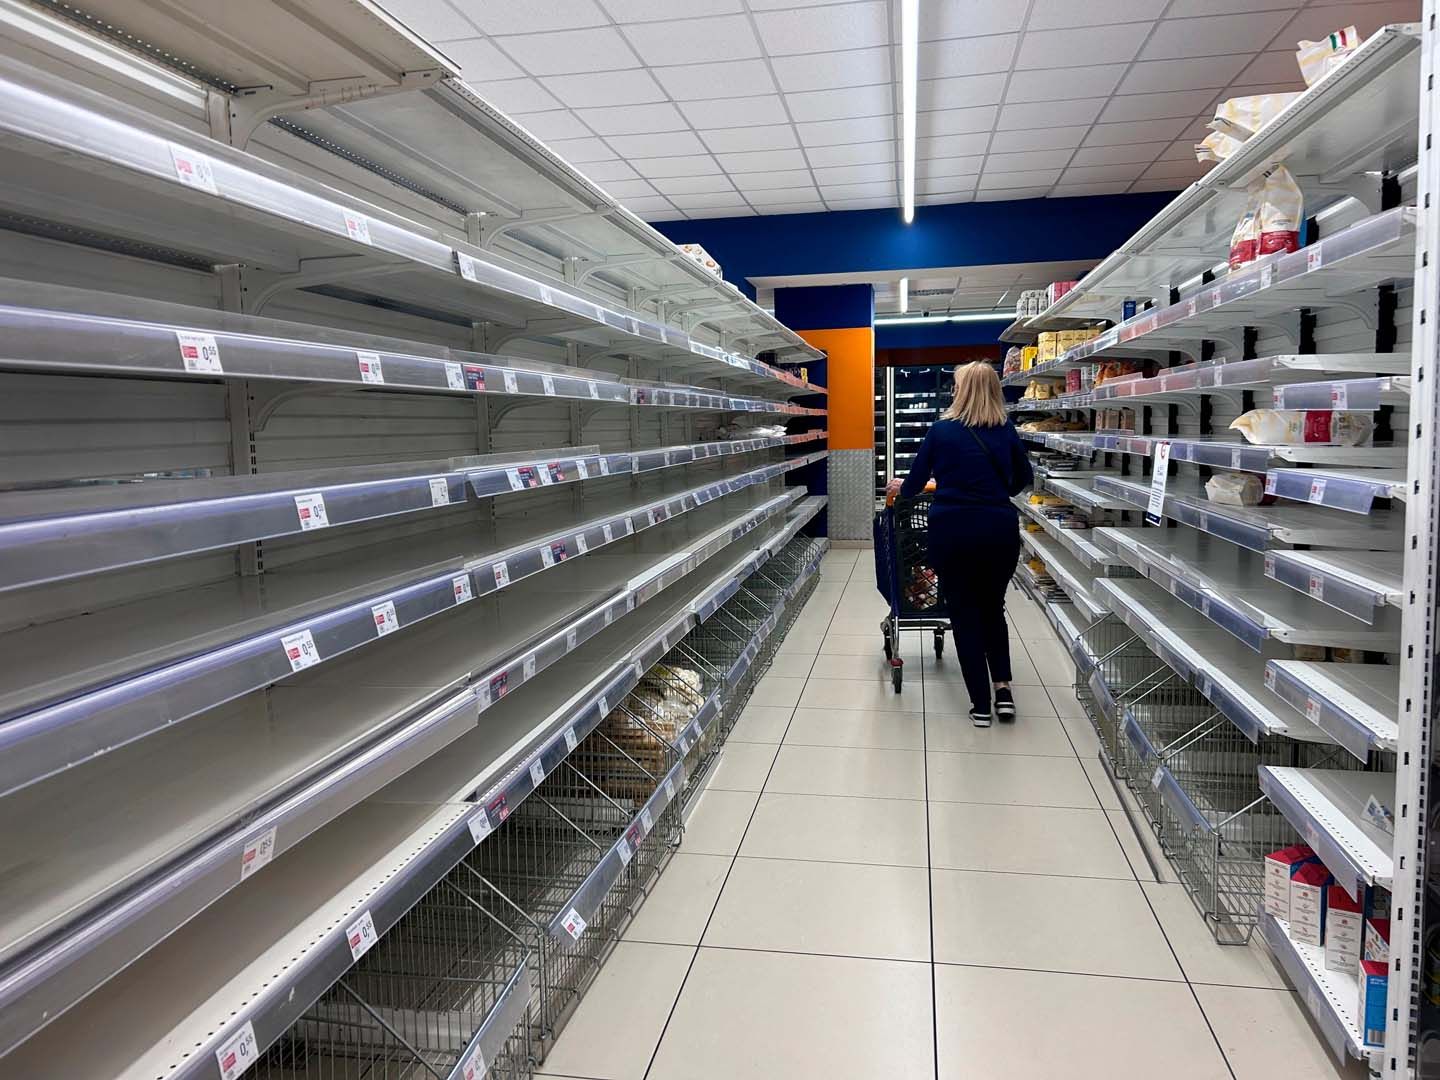
Hacker'lar bir aydan kısa süre içinde Avrupa'daki süpermarket buzdolaplarının kontrolünü iki kez ele geçirdi. Saldırılar yangınlara yol açtı ve milyonlarca avro değerinde gıdanın bozulmasına neden oldu.
11 ve 12 Ekim'de saldırganlar, Fransa'da yaklaşık 700 mağazadaki soğutma ünitelerinin sıcaklığını 50 dereceye kadar yükseltti. 2 Kasım'da ise Belçika, Estonya, Finlandiya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz ve İsveç'in de aralarında bulunduğu en az dokuz Avrupa ülkesindeki süpermarketler ve gıda işletmeleri, şüpheli siber saldırıların ikinci dalgasından etkilendi.
Fransa, ilk saldırıdan İran İslam Devrim Muhafızları Ordusu'na (IRGC) bağlı bir siber birim olan Shahid Kaveh'i sorumlu tuttu. Bu saldırı, Fransa topraklarındaki ilk büyük çaplı sabotaj amaçlı siber saldırı olarak nitelendirildi. İkinci dalganın arkasında kimin olduğu ise henüz netleşmedi.
Bir buzdolabı nasıl hacklenebilir
Süpermarketlerin buzdolabı ve dondurucuları, yüklenicilerin ekipmanları uzaktan yönetebilmesi için internete bağlı tek bir kontrol paneli üzerinden çalıştırılıyor. Evlerdeki akıllı buzdolapları da Wi-Fi, uygulama veya bulut hizmeti aracılığıyla benzer şekilde bağlanıyor.
Saldırganların süpermarket sistemlerini, internete bağlı cihazları bulmak için kullanılan Shodan adlı arama motoru aracılığıyla tespit ettiği bildirildi. Fransa Ulusal Siber Güvenlik Ajansı (ANSSI) Başkanı Vincent Strubel'e göre saldırganlar, temel güvenlik açıklarından yararlandı.
Ekipmanların ek bir koruma olmadan doğrudan internete açık olması, sistemlerde zayıf veya varsayılan parolaların kullanılması ve artık güvenlik güncellemesi almayan eski modellerin çalıştırılması başlıca açıklar arasında yer aldı.
Hacker'lar sisteme girdikten sonra buzdolabını kapatabilir, sıcaklığını yükseltebilir veya hesap bilgilerini çalabilir. Fransa'daki saldırıda yalnızca kontrol cihazlarının kendi buz çözme işlevi kullanıldı.
Yeterince korunmayan bir buzdolabı, dizüstü bilgisayarlardan akıllı kilitlere kadar aynı ağa bağlı diğer cihazlara açılan bir kapı da olabilir. Strubel, 21 Ekim'de Fransız Senatosu'nda yaptığı konuşmada sağlık sektörünün araştırma laboratuvarlarından eczanelere kadar aşıları ve tehlikeli maddeleri depolamak için aynı tür ekipmanları kullandığı uyarısında bulundu.
Akıllı evlerde yönlendiriciler öne çıkıyor
İnternet üzerinden bağlanan her cihaz potansiyel olarak hacklenebilir. Kepios'un Digital 2027 Global Overview Report raporuna göre dünya genelinde akıllı saatler gibi yaklaşık 21 milyar kısa menzilli bağlantılı cihaz ve uzaktan izleme sistemleri gibi 5,4 milyar uzun menzilli cihaz bulunuyor.
Parks Associates'e göre ABD'de internet kullanan hanelerde artık ortalama yaklaşık 18 bağlantılı cihaz var. Bu sayı, on yıl öncesinin neredeyse iki katına ulaştı.
Yönlendiriciler sürekli çevrim içi oldukları için en büyük hedefler arasında bulunuyor. Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), nisan ayında Rusya'nın GRU askeri istihbaratıyla bağlantılı hacker'ların evlerde ve küçük işletmelerde kullanılan yönlendiricileri ele geçirdiği uyarısında bulundu.
Saldırganlar, internet sitesi adlarını IP adreslerine dönüştüren DNS ayarlarını değiştirerek kullanıcıları parolalarını ve kişisel bilgilerini çalmak amacıyla hazırlanmış sahte sitelere yönlendirdi.
Akıllı televizyonlar da sahipleri fark etmeden hacklenebilir. Araştırmacılar haziran ayında LG ve Samsung akıllı televizyonlarındaki uygulamaların üçte birinden fazlasının yabancıların bir hanenin internet bağlantısını gizlice kullanmasına olanak tanıyabileceğini belirledi. Böylece saldırganlar faaliyetlerini o evin IP adresinin arkasına gizleyebiliyordu.
Robot süpürgeler daha fazla bilgiyi açığa çıkarabilir. Bu yılın başlarında bir programcının, PlayStation 5 kumandasıyla yaklaşık 7.000 DJI Romo robot süpürgesini kontrol edebildiği bildirildi.
Anthropic tarafından geliştirilen yapay zekâ kodlama aracı Claude Code'u kullanan programcı, süpürgelerin DJI sunucularıyla nasıl iletişim kurduğunu çözdü. Bu sayede cihazların canlı kamera görüntülerine, seslerine ve evlerin kat planlarına erişim sağladı.
Kritik hizmetler de aynı açıklarla karşı karşıya
Bir buzdolabını savunmasız bırakan zayıflıklar elektrik santrallerini, su tedariklerini, bankaları ve hastaneleri de etkileyebilir. Bu hizmetlerin çoğu, internet üzerinden erişilebilen endüstriyel bilgisayarlar tarafından işletiliyor.
ABD-İsrail'in İran'a karşı savaşı başladığından bu yana ABD kurumları, İran'la bağlantılı hacker'ların bu sistemlere saldırdığı uyarısında bulundu.
ABD'nin Minnesota eyaletindeki 30'dan fazla yerel su sistemi, temmuz ayında bir siber saldırının hedefi oldu. Eyaletin bilişim teknolojileri kurumuna göre yetkililer, İran yanlısı hacker'lardan şüphelendi.
FBI ve CISA, su ve atık su sistemlerinin giderek daha fazla hedef alındığı ve o dönemde 12 eyaletteki tesislerin etkilendiği uyarısında bulundu.
Aynı ay, İran bağlantılı hacker'lara atfedilen bir saldırı, küçük bir İngiliz elektrik santralini dört gün boyunca devre dışı bıraktı. Bu olay, Birleşik Krallık enerji altyapısına yönelik türünün ilk başarılı saldırısı olarak bildirildi.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), kritik altyapı olarak gördüğü sektörleri listeliyor. Bu sektörlere yönelik saldırılar, elektrik, su, sağlık, finans, iletişim ve ulaşım hizmetlerinde kesintilere yol açabilir.
Bankalar da hedefler arasında yer alıyor. Eylül sonu ve ekim başında hacker'lar, en az yedi Güney Kore finans kuruluşundan kişisel veriler çaldı. Saldırılar yaklaşık 68.000 kişiyi etkiledi.
Yegaram Savings Bank ve Shinhan Bank en ağır darbeyi alan kuruluşlar oldu. Bu bankalarda sırasıyla yaklaşık 40.000 ve 25.000 müşteri etkilendi.
The Wall Street Journal'a göre saldırgan, ağları güvenlik açıkları açısından test etmek için Çin'de geliştirilen açık kaynaklı yapay zekâ aracı ARTEX'i kullandı. ABD'li siber güvenlik şirketi CrowdStrike, saldırganın muhtemelen Çin merkezli ve Claude Code'u da kullanan bir kişi olduğunu belirtti. Şirket, bu değerlendirmeyi orta düzeyde güvenle yaptığını açıkladı.
Hükümetler siber saldırıların başlıca hedefi
Dünya genelindeki siyasi siber saldırıları takip eden Avrupa Siber Olaylar Arşivi (EuRepoC), Ocak 2000 ile Kasım 2026 arasında 4.932 büyük olay kaydetti.
Olayların sayısı son yıllarda hızla arttı ve 2024'te 795 ile zirveye ulaştı. 2000'den bu yana kaydedilen olayların yaklaşık üçte ikisi 2022'den sonra gerçekleşti.
Hükümetler en büyük hedef grubunu oluşturdu. Devlet kurumları tüm hedeflerin yaklaşık yüzde 40'ını meydana getirdi. Bunların başında kamu hizmetleri ve hükümet bakanlıkları geldi; ordu, polis, siyasi partiler ve yasama organları onları izledi.
Kritik altyapı, sağlık, finans, telekomünikasyon, ulaştırma ve enerji sektörleriyle en fazla hedef alınan ikinci alan oldu. Bu grubu savunma şirketleri, imalat, araştırma ve dijital hizmet sağlayıcıları izledi.
Geri kalan hedeflerin çoğunu şirketler, okullar, sivil toplum kuruluşları ve medya kuruluşları oluşturdu. EuRepoC yalnızca siyasi açıdan önemli saldırıları, yani tüm siber saldırıların küçük bir bölümünü takip ediyor. Hacker'lar bunun dışında çoğu zaman dolandırıcılıklarla bireyleri ve şirketleri hedef alıyor.
Siber saldırılara karşı alınabilecek önlemler
Hacker'lar zayıf parolalar ve artık güncelleme almayan cihazlar gibi güvenlik açıklarına güveniyor. Bristol Üniversitesi'nde siber güvenlik profesörü olan Awais Rashid, altyapı daha fazla dijitalleştikçe siber saldırılardan kaynaklanan kesinti riskinin arttığını söyledi.
Rashid, "dünya, siber güvenlik etkili şekilde işlediği için çalışıyor" dedi.
Birleşik Krallık'ın NCSC kurumu, kullanılmayan özelliklerin kapatılmasını da tavsiye ediyor. Bu özellikler arasında uzaktan kamera erişimi bulunuyor.
Bir elektrik santrali veya su sistemi hacklendiğinde bireylerin yapabileceği çok az şey var. Kısmen siber tehditlere yanıt olarak geçen ay başlatılan Birleşik Krallık'ın Hazır Olun kampanyası, haneleri üç günlük su, gıda, ilaç, nakit para ve el feneri stoğu bulundurmaya çağırıyor.
Siber güvenlik açısından zayıf parolaları değiştirmek, cihazları güncel tutmak, kullanılmayan özellikleri kapatmak ve internete açık sistemleri korumak önem taşıyor.
HABERİN DEVAMI 
- Popüler Haberler -

Askeri anıtın yanında gürültü yapan ABD Savunma Bakanına askerden "sessiz olun" uyarısı

Pakistan'dan temiz enerji için finansman çağrısı! Şerif, ülkesine daha fazla kaynak sağlanmasını istedi

Kyoto'da kuş gribi alarmı: 200 bin tavuk itlaf edilecek!

Mısır'ın kutsal kedileri mercek altında! Kafatasları acı gerçeği ortaya çıkardı

İran'dan nükleer rest! Petrol fiyatları yeniden yükselişe geçti
Şili'de akaryakıt isyanı! Kamyon ve otobüs şoförleri otoyolları kapattı